





【重要なお知らせ】ホームページの土台「PHP」のセキュリティ更新について(php2shell)
〜WordPressのいつもの更新では直らない、サーバー側での対応が必要な脆弱性です〜
いつもSHO-SANをご利用いただき、誠にありがとうございます。
2026年10月21日、ホームページを動かす土台のプログラム「PHP」について、開発元から重要なセキュリティ修正が公開されました。IPA(独立行政法人 情報処理推進機構)も、事前の準備と早めの対応を呼びかけています。
これは特定のサイトだけの問題ではなく、WordPressをはじめ、PHPで動いているホームページ全般に関わるものです。本記事では、何が起きているのか、SHO-SANがどのように対応するのか、お客様からよくいただくご質問をまとめてご案内します。
01|何が起きているのか
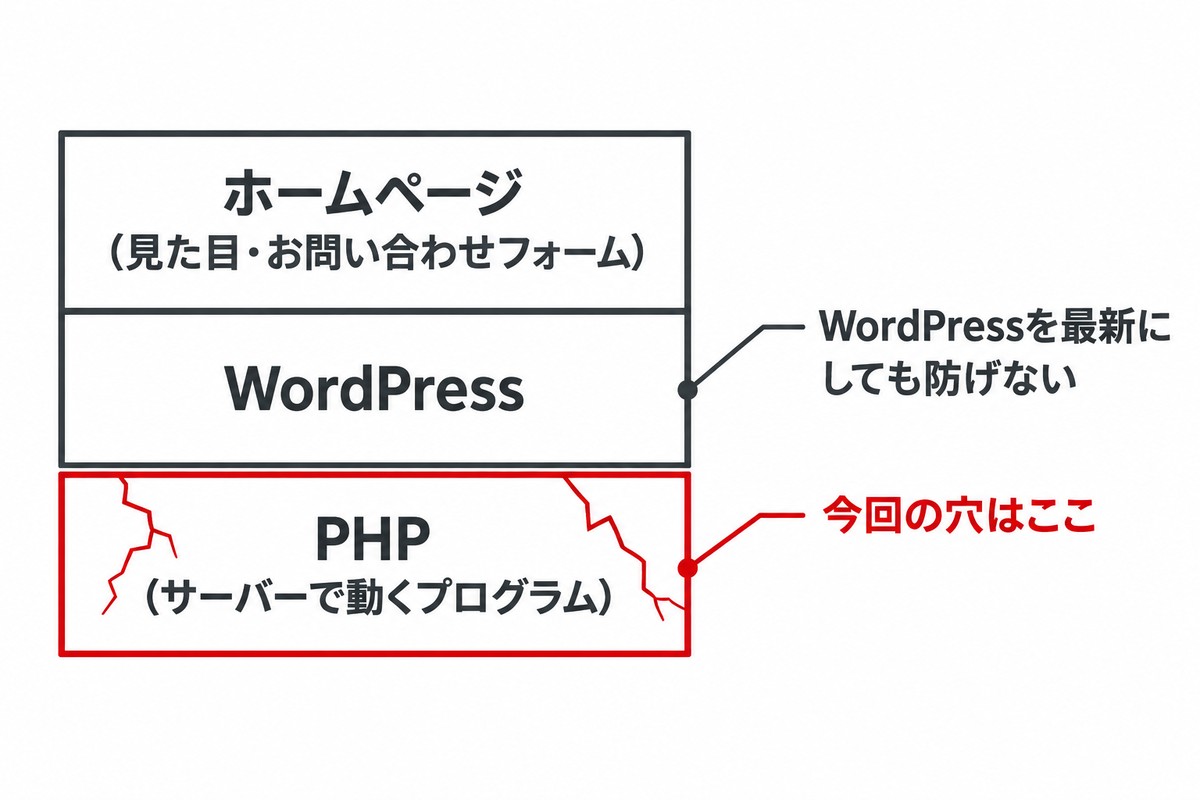
- 修正しないままだと、外部から不正に操作されるおそれがある欠陥です。ログインしていない第三者でも、サーバー上でプログラムを動かせる可能性があります。
- 研究者によって攻撃が成立することが実証されており、悪用できるとするコードもインターネット上に出回り始めています。IPAは現時点で悪用された攻撃は確認していないとしていますが、早めの対応が推奨されています。
- WordPressやプラグインのいつもの更新だけでは直らず、サーバー側でPHPそのものを修正版に入れ替える作業が必要です。
詳しい情報
- 脆弱性の識別番号:CVE-2026-109618、CVE-2026-109619(通称「php2shell」)
- 深刻度:CVSS v4.0で9.2(10点満点。9点以上は「緊急」の区分)
- 影響を受けるバージョン:PHP 5以降で、修正版より前のすべてのバージョン
- 修正版:PHP 8.2.35、8.3.36、8.4.27、8.5.12(2026年10月21日 日本時間23時公開)
- 対象となる環境:Webサーバーで動くPHP全般(Apache・nginx・LiteSpeedなど、動かし方を問いません)
お使いのPHPのバージョン別の対応
| お使いのPHP | 必要な対応 |
|---|---|
| 8.3・8.4・8.5 | 修正版への入れ替え |
| 8.2 | 修正版への入れ替え。ただし8.2は2026年12月31日で開発元のサポートが終わるため、8.3以降への切り替えをおすすめします |
| 8.1以前(8.0・7系・5系) | 開発元からの修正版は提供されません。8.3以降へのバージョンアップが必要です(テーマ・プラグインの動作確認を含みます) |
開発元のサポート期間は、PHP 8.3が2027年12月31日まで、8.4が2028年12月31日まで、8.5が2029年12月31日までです。
放置した場合に起こりうること
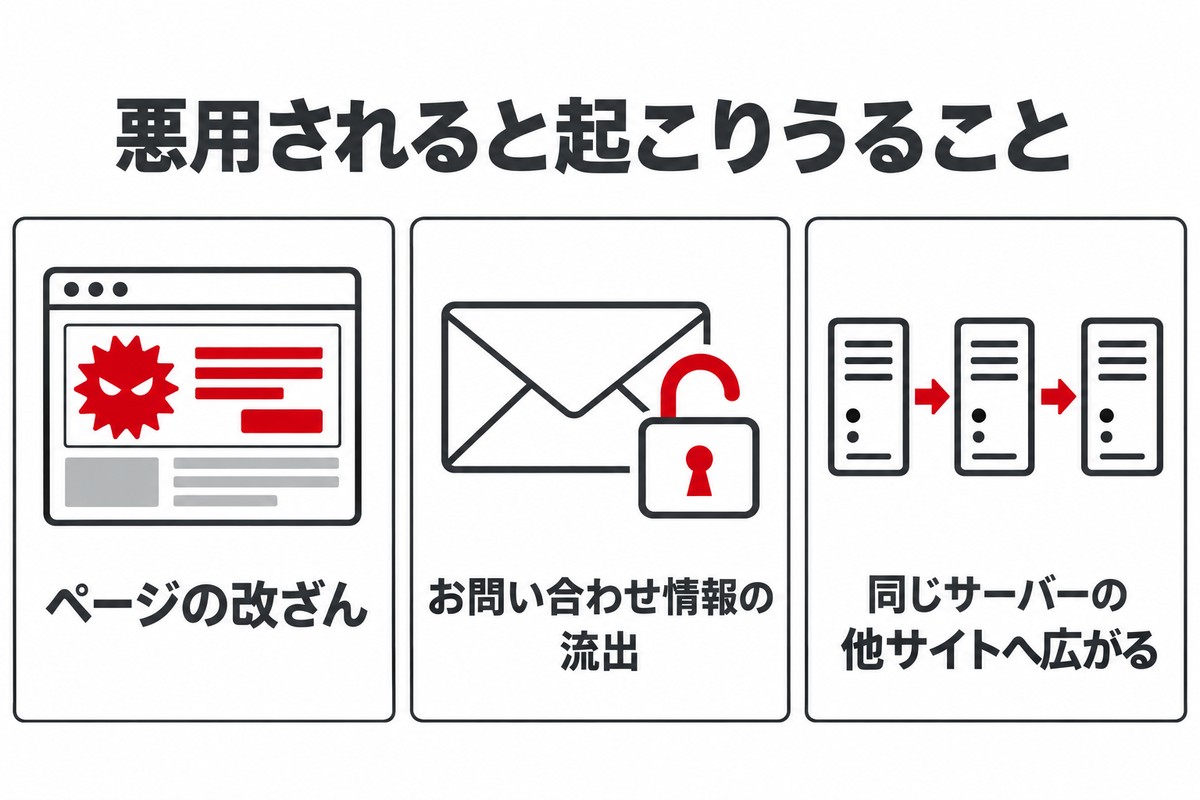
- ページが書き換えられ、不審な広告や別のサイトへの誘導が表示される
- お問い合わせや来場予約で送られた、お客様の情報が外部に漏れる
- 同じサーバーに置いている他のホームページにも被害が広がる
被害が出てからの復旧には時間がかかり、その間は集客も止まります。被害が出る前に手を打つことが大切です。
02|SHO-SANの対応
SHO-SANが支援しているホームページは、安全のため、対応が完了するまでの間、一時的に非公開(メンテナンス画面への切り替え)とすることを前提に進めます。非公開の間は、ページの閲覧とお問い合わせ・来場予約などのフォームがご利用いただけません。
保守管理をお任せいただいているお客様には、担当フロントより対応内容・日程・費用を個別にメールでご案内しています。ご返信をいただき次第、順次作業に入ります。
作業は次の4ステップで進めます。
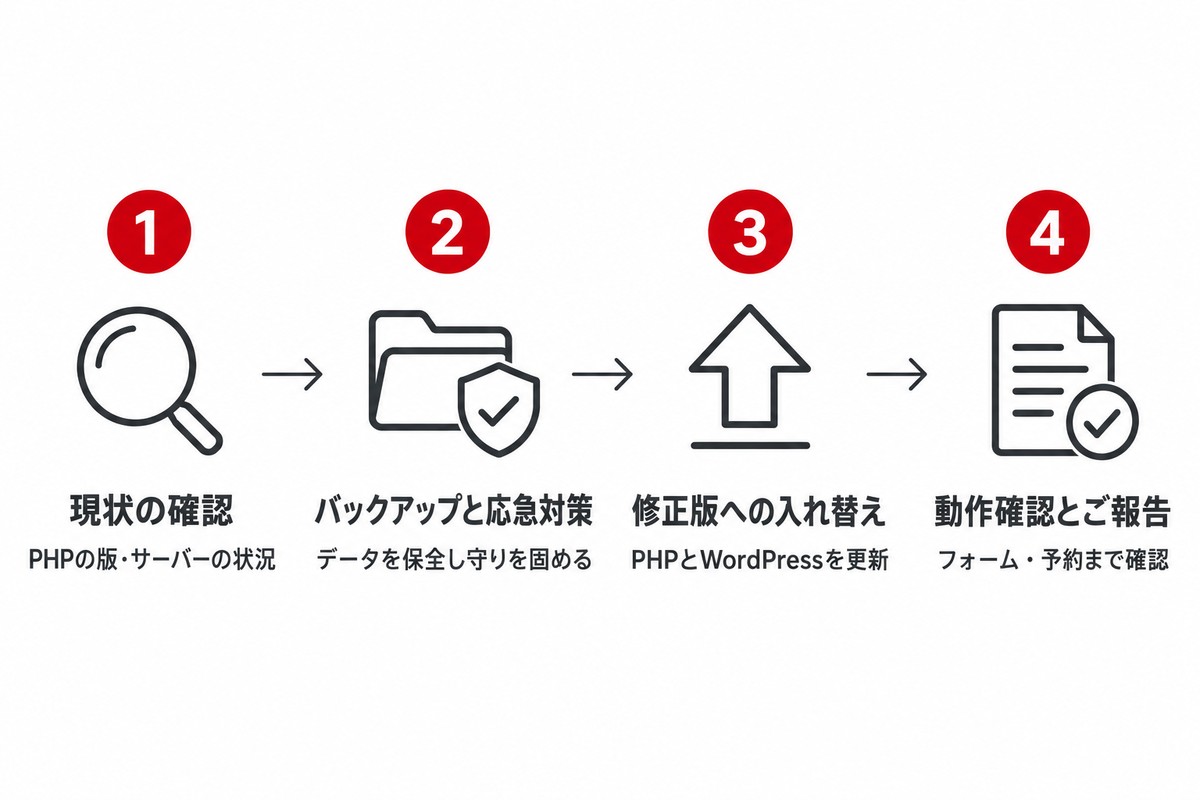
- 現状の確認:PHPのバージョンと、サーバー会社の対応状況を確認します。
- バックアップと応急対策:作業の前にデータを保全し、修正版に切り替わるまでの間はサーバーの設定で守りを固めます。
- 修正版への入れ替え:PHPを修正版に更新し、WordPressやプラグインもあわせて更新します。サポートの終わった古いPHPの場合は、手元の環境で動作を確かめてから本番を切り替えます。
- 動作確認とご報告:トップページ・施工事例・お問い合わせの送信・来場予約など、集客に直結する部分を中心に確認し、報告書をお届けします。
※作業中、一時的に表示が崩れる時間が出ることがあります。
03|作業の料金
料金の目安は次のとおりです。実際の作業内容と費用は、サイトの状況を確認したうえで個別にご案内します。
| 作業の内容 | 料金(税込) |
|---|---|
| ホームページの一時非公開・再公開 | 無料 |
| PHPバージョンアップ・基本動作確認 | 55,000円 |
| 改ざん除去・復旧作業 | 個別お見積もり |
| 侵入調査・情報流出調査 | 個別お見積もり |
※ホームページの作りや状況によっては、テーマやプラグインの改修など、追加の作業が必要になる場合があります。その場合は事前にお見積もりをお出しします。
※被害の内容によっては、復旧の時期をお約束できない場合があります。
04|よくあるご質問
Q. 作業の間、サイトは閉じることになりますか?
A. はい。SHO-SANが支援しているサイトは、外部から操作される余地をなくすため、対応が完了するまで一時的に非公開(メンテナンス画面)とする前提で進めます。一時非公開と再公開は無料です。非公開の間はお問い合わせ・来場予約・広告からの集客が止まりますので、見学会の告知中など時期のご事情がある場合は、担当フロントにご相談ください。
Q. レンタルサーバー会社が対応してくれるのではないですか?
A. 共用のレンタルサーバーでは、サーバー会社が修正版のPHPを用意します。ただし、どのバージョンのPHPを使うかはサイトごとに選ぶ仕組みが多く、古いバージョンを選んでいるサイトは、サイト側で切り替えないと修正版になりません。当社では、サーバー会社の対応状況とあわせて、お客様のサイトのバージョンを確認します。
Q. 案内メールが届いていません。
A. 保守管理以外の形でSHO-SANが関わっているサイトについても、ご相談を承ります。状況を確認のうえ、対応内容と費用を個別にメールでご案内しますので、担当フロントまたは下記のお問い合わせ窓口までご連絡ください。
Q. すでにサイトの様子がおかしい気がします。
A. 「表示が崩れている」「見覚えのないページがある」「管理画面に知らないユーザーがいる」などの違和感があれば、すぐにご連絡ください。早めの確認が、被害を小さく抑えるいちばんの近道です。
最後に
SHO-SANは「関わる全ての企業に、勝算を」を掲げています。ホームページは、住まいづくりを考えるお客様との大切な接点です。つくって終わりではなく、その接点を守り続けるパートナーとして、スピードと確実さで対応してまいります。
ご不明な点があれば、担当フロントまでお気軽にご連絡ください。
▼お問い合わせ窓口
https://www.sho-san.co.jp/contact
参考情報
- PHP公式の告知(英語):Security advisory: Critical remote code execution vulnerabilities, update now
- PHP公式のサポート期間(英語):Supported Versions
- IPA:【事前準備のお願い】PHPのセキュリティリリース公開予定について
- GMO Flatt Security Blog:PHPの重大な脆弱性「php2shell」(CVE-2026-109618、CVE-2026-109619)の概要と対応指針
本記事は2026年10月21日時点の情報をもとにしています。新しい情報がわかり次第、内容を更新します。
2026年10月22日更新:影響を受けるバージョンと、バージョン別の対応を追記しました。


